Iwona Masłoń „Za dużo technologii, żeby jeden człowiek ogarnął wszystko” [Przeciążeni. Rozmowy o błędach z których rodzi się odporność organizacji #5]
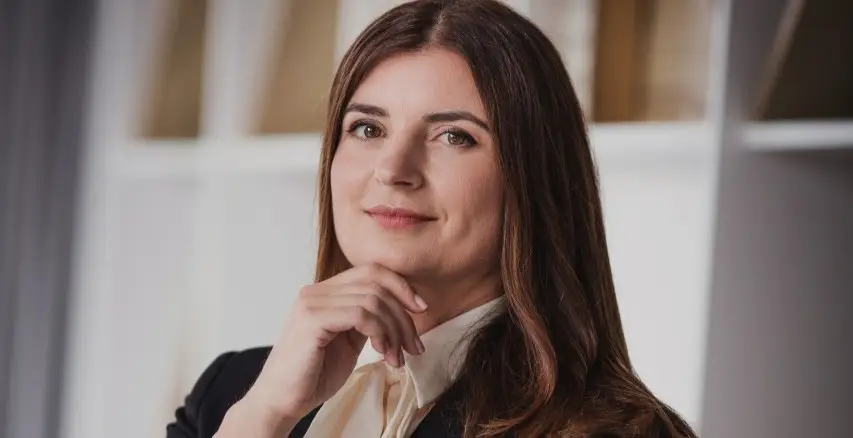
Iwona Masłoń od lat zajmuje się ryzykiem technologicznym. Specjalizuje się w bezpieczeństwie informacji, zarządzaniu ryzykiem oraz budowaniu odporności organizacji na zagrożenia cyfrowe. Łączy perspektywę technologiczną z podejściem biznesowym i organizacyjnym do cyberbezpieczeństwa. Zaangażowana w działania edukacyjne i popularyzację wiedzy o bezpieczeństwie cyfrowym oraz rozwój kompetencji w obszarze nowych technologii.
W tej rozmowie zamiast historii jednego błędu proponuje szerszą perspektywę: jak zmieniało się podejście do tworzenia systemów, wykrywania problemów i sprawdzania odporności. Rozmawiamy o tym, czego nie da się już oczekiwać od pojedynczego specjalisty, co może przejąć automatyzacja i dlaczego nawet najlepiej zabezpieczona organizacja potrzebuje planu na niedostępność swoich usług.
Weronika
Zacznijmy od tytułu biuletynu: „Przeciążeni. Rozmowy o błędach, z których rodzi się odporność organizacji”. Powiedziała Pani, że ma trochę inną wizję na kierunek tej rozmowy. Jakie jest Pani pierwsze skojarzenie?
Iwona
Z tym, że z błędów rodzi się odporność organizacji, całkowicie się zgadzam. Natomiast od lat zajmuję się ryzykiem technologicznym, jestem mocno osadzona w technologii. O samym popełnianiu błędów z perspektywy socjologicznej nie czuję się kompetentna mówić.
Widzę za to, jak szybko zmieniają się organizacje IT. Mamy coraz więcej narzędzi, rozproszone systemy, coraz bardziej skomplikowaną infrastrukturę. Technologie szybko się zmieniają, a teraz dochodzi jeszcze ogólnodostępna sztuczna inteligencja, która dużo zmienia w zarządzaniu usługami IT.
To wszystko powoduje, że ludzie mogą czuć się przeciążeni.
Błędy są nieuchronne. Dopóki człowiek uczestniczy w tych procesach, będzie je popełniał. Automatyzujemy różne działania, systemy same weryfikują poprawność, ograniczamy potrzebę ręcznej ingerencji. To zmniejsza liczbę błędów, ale nie eliminuje ich zupełnie.
Zdecydowanie bałabym się tych organizacji, które nie potrafią wyciągać wniosków z popełnianych błędów.
Weronika
Gdyby spojrzeć kilka lat do przodu: jak będzie zmieniać się to środowisko? Co będzie pomagało organizacjom radzić sobie z rosnącą złożonością?
Iwona
Myślę, że jest kilka kierunków, oczywiście z wykorzystaniem sztucznej inteligencji.
Już teraz infrastruktura chmurowa jest na tyle skomplikowana, że deweloper nie może skupiać się wyłącznie na pisaniu kodu. Musi znać komponenty architektury w chmurze, mieć podstawy zarządzania bezpieczeństwem, wiedzieć coś o konfiguracji sieci i wielu innych rzeczach.
Oprogramowanie powinno być tworzone z myślą o odporności na ataki już od momentu pisania. Tych wymagań jest bardzo dużo. I tu pojawia się przeciążenie, o którym Pani mówiła. Jeden człowiek nie jest w stanie całej tej wiedzy samodzielnie ogarnąć.
Organizacje idą więc w kierunku budowania platform inżynieryjnych i upraszczania pracy. Chodzi o to, żeby jeden zespół dostarczał pewną wartość kolejnemu, a ten mógł na jej podstawie tworzyć następny produkt czy usługę. Żeby nie każdy musiał sam rozwiązywać wszystkie problemy.
Myślę też, że będziemy pracować w mniejszych zespołach, wspieranych przez agentów i narzędzia AI. Łatwiejszą, powtarzalną część pracy będziemy automatyzować, a pracownicy IT będą ekspertami wykorzystującymi te narzędzia w swoim obszarze.
Będziemy się bardziej specjalizować w dostarczaniu pewnej części większego procesu.
Weronika
A jak sztuczna inteligencja może pomagać w budowaniu odporności, nie tylko w samym wykonywaniu zadań?
Iwona
Rozwija się podejście AIOps, czyli wykorzystywanie sztucznej inteligencji w zarządzaniu środowiskiem IT.
Duże organizacje mają mnóstwo systemów, które zbierają ogromne ilości logów, czyli zapisów zdarzeń. Ale jeśli informacje z każdego systemu analizujemy osobno, nie zawsze widzimy to, co jest potrzebne do oceny ryzyka.
Ważna jest umiejętność połączenia tych informacji w całość, skorelowania alertów z różnych systemów i wyciągnięcia wniosków. Tutaj może pomagać sztuczna inteligencja. Może też proponować działania naprawcze i wskazywać miejsca, w których brakuje zabezpieczeń.
Myślę, że ten kierunek będzie się rozwijał: lepsze wykorzystanie wiedzy, którą organizacja już ma, do unikania incydentów i poprawiania systemów.
Weronika
Czy jest błąd albo doświadczenie, za które jest Pani paradoksalnie wdzięczna, właśnie z perspektywy budowania odporności?
Iwona
Trudno mi wskazać jeden konkretny błąd. Wszyscy je popełniamy, wyciągamy wnioski i idziemy dalej. Nie mam takiego spektakularnego przykładu, który mogłabym tutaj przytoczyć.
Patrzyłam na ten temat raczej przez zmiany technologiczne: jak to podejście ewoluowało i do jakiego momentu doszliśmy.
Pierwsze, co przyszło mi do głowy, to Agile. To podejście zupełnie zmieniło sposób myślenia o zarządzaniu projektami.
Wcześniej zbieraliśmy wymagania od biznesu i zakładaliśmy, że zostały idealnie zdefiniowane. A później, czasem po wielu miesiącach, przekonywaliśmy się, że jednak popełniliśmy błąd. Powrót do wcześniejszego etapu i naprawienie go były bardzo kosztowne.
Projekty trwały latami. Bywało, że dostarczaliśmy rozwiązanie, kiedy jego wartość biznesowa była już znacznie mniejsza albo nie było jej wcale.
Agile pokazał inne podejście: zróbmy coś mniejszego, zbudujmy prototyp, pokażmy go biznesowi i zapytajmy, co dalej.
Zakładamy, że jakieś błędy na pewno są. Ale dzięki kolejnym iteracjom i częstej informacji zwrotnej możemy wychwycić je wcześniej.
To była dla mnie pierwsza duża zmiana koncepcji myślenia: nie czekamy z weryfikacją do końca.
Weronika
Co było kolejnym krokiem?
Iwona
Testy automatyczne. Deweloper piszący oprogramowanie nie przekazuje go już wyłącznie do ręcznego sprawdzania przez testerów.
Powstają testy jednostkowe, integracyjne, regresyjne – różne rodzaje testów automatycznych. Czyli w praktyce kolejne oprogramowanie, które sprawdza oprogramowanie.
Dzięki temu możemy wykrywać błędy wcześniej i poprawiać je, zanim system trafi na produkcję, czyli do rzeczywistego użytkowania.
Oczywiście nadal potrzebne są wymagania biznesowe i nadzór ludzi nad testowaniem. Ale automatyzacja pozwala ograniczać liczbę błędów, które trafiają dalej, i zmniejszać liczbę incydentów.
Weronika
Wspomniała Pani też o podejściu, w którym organizacja nie tylko wykrywa błędy, ale sama wywołuje awarie. Po co?
Iwona
Chodzi o chaos engineering. Przełomowym przykładem było podejście Netflixa i narzędzie Chaos Monkey.
Celowo wyłączano pewne komponenty czy serwery w dużym, rozproszonym środowisku chmurowym, żeby sprawdzić, jak zachowa się system.
Projektując rozwiązanie, zakładamy na przykład, że jeśli jedna usługa będzie niedostępna, nastąpi przełączenie na inną. Mamy to opisane w dokumentacji. Tylko czy to rzeczywiście działa?
Wcześniej działało na papierze. A tutaj zaczęto to weryfikować.
W dużych, rozproszonych systemach komponentów jest mnóstwo. Trudno przewidzieć zachowanie całości, kiedy jeden z nich przestaje działać. Właśnie dlatego sprawdza się to w kontrolowany sposób, zamiast czekać na prawdziwą awarię.
Weronika
Czyli nie chodzi już wyłącznie o uczenie się po tym, jak wydarzyło się coś nieprzewidzianego. Możemy sami stworzyć sytuację, która pokaże, czy nasze założenia są prawdziwe.
Iwona
Tak, dokładnie. Na przestrzeni lat bardzo dużo zmieniło się w zarządzaniu usługami IT i wykorzystywaniu wiedzy wynikającej z różnych błędów.
Coraz częściej celowo wywołujemy określone sytuacje, żeby budować odporność.
Weronika
Zmienia się więc też rola człowieka – zarówno pracownika, jak i użytkownika. Co z perspektywy użytkownika jest w tych zmianach najcenniejsze?
Iwona
Myślę, że szybkość reakcji.
Automatyzacja i sztuczna inteligencja sprawiają, że użytkownik może szybciej dostać pomoc. Mamy czaty i agentów obsługujących podstawowe problemy. Dopóki sprawa mieści się w ich zakresie wiedzy, mogą ją rozwiązać. A kiedy ta wiedza się kończy, potrzebne jest przełączenie do człowieka, który poprowadzi sprawę dalej.
Duża część prostych spraw może być dzięki temu obsługiwana szybciej, a usługi stają się bardziej dostępne.
Podobnie jest z informacjami o błędach w oprogramowaniu. Jeśli są zbierane i analizowane, producent może szybciej przygotować poprawkę i aktualizację.
Z perspektywy użytkownika cenne jest właśnie to, że problem zostaje zauważony i rozwiązany wcześniej.
Weronika
Gdyby mogła Pani zostawić czytelników z jedną lekcją budowania odporności organizacyjnej, na czym warto się skupić?
Iwona
Przede wszystkim założyć, że nawet systemy, które uważamy za najbardziej odporne, mogą zawieść. Nie mieć tej stuprocentowej pewności.
W cyberbezpieczeństwie od lat mówi się o przygotowaniu na skuteczny atak. Sam fakt, że organizacja zostanie zaatakowana, nie musi oznaczać, że nie miała pieniędzy na bezpieczeństwo czy odpowiednich narzędzi.
Atakujący też się uczą i doskonalą swoje metody. Dostęp do narzędzi jest coraz szerszy. Dlatego najważniejsze jest przygotowanie.
Szczególnie w przypadku usług krytycznych dla biznesu musimy zakładać, że może przyjść moment, kiedy będą niedostępne. I musimy wiedzieć, jak sobie wtedy poradzimy.
Nie wystarczy myśleć wyłącznie o tym, jak nie dopuścić do problemu. Trzeba też przygotować się do działania, kiedy ten problem już wystąpi.
Weronika
To podejście można przenieść również na życie prywatne?
Iwona
Zdecydowanie. Każdemu radziłabym pomyśleć w ten sposób o własnych dostępach, oszczędnościach na kontach czy aplikacjach, z których korzysta.
Co się stanie, jeśli ktoś uzyska dostęp do mojego konta? Co zrobię, jeśli stracę dostęp do usługi, na której polegam?
Nie opierać się wyłącznie na jednym rozwiązaniu. Mieć różne plany awaryjne w zanadrzu. To też buduje naszą odporność jako użytkowników i po prostu jako ludzi.
Z jednej strony AI daje nam dużo dobrego i wspiera rozwój technologiczny. Z drugiej, coraz trudniej rozpoznać dobrze przygotowany phishing czy oszustwo.
Czasami patrzę na taką wiadomość i sama się zastanawiam, gdzie jest haczyk. Wiem, że coś jest nie tak, ale muszę poświęcić więcej czasu, żeby zobaczyć co.
Weronika
Świat prywatny i zawodowy mocno się tu przenikają. Informacje o człowieku mogą przecież stać się punktem wyjścia do ataku na organizację.
Iwona
Tak. Rozpoznanie i socjotechnika są ważną częścią przygotowania ataku. Dlatego musimy być ostrożni również poza pracą.
Weronika
Dziękuję za rozmowę. Zaczęłyśmy od przyszłości i rosnącej złożoności technologii, a później przeszłyśmy przez różne sposoby wcześniejszego wykrywania błędów. Bardzo bliskie jest mi też to, co powiedziała Pani na koniec: żeby nie zostawiać przygotowania na awarię wyłącznie organizacjom, ale pomyśleć również o sobie.
Krzysiek w wywiadzie podkreśla, że nie wszyscy muszą go lubić. Ważniejsze jest pozostawanie sobą, działanie zgodnie z własnymi wartościami i stawianie jasnych granic.
Karolina Raś pracuje w obszarze cyberbezpieczeństwa i na co dzień uczestniczy w analizach poincydentalnych. Wie, że ludzie popełniają błędy i że ważniejsze od szukania winnych jest wyciąganie wniosków. Kiedy jednak sama kliknęła w link w kontrolowanej kampanii phishingowej, pierwszą reakcją nie była spokojna analiza. Pojawiło się poczucie wstydu i strach. WeronikaKarolina, zacznijmy od tytułu naszego…
W tej rozmowie o uczeniu się na błędach, „lessons learned”, zarządzaniu ryzykiem oraz o tym, dlaczego organizacje nie powinny wdrażać od razu na dużą skalę moim gościem jest Piotr Krzysztofik. Lider biznesowy z ponad 25-letnim doświadczeniem w zarządzaniu strategicznym, transformacji organizacyjnej i rozwoju biznesu. Pracował dla międzynarodowych organizacji, wdraża innowacyjne modele biznesowe i technologiczne. W…
„To nie jest mój świat”. O pracy, w której ludzie milczą albo pracują do drugiej w nocyW tej rozmowie o pracy w toksycznym środowisku oraz o tym, dlaczego ludzie przestają zgłaszać problemy moim gościem jest dr Ścibór Sobieski.Ekspert cyberbezpieczeństwa, AI i zarządzania IT z ponad 35-letnim doświadczeniem w branży oraz 25-letnią praktyką akademicką i szkoleniową….